Sự phát triển của trí tuệ nhân tạo (AI) đang rút ngắn thời gian khai thác lỗ hổng bảo mật, đặt doanh nghiệp trước yêu cầu chuyển từ xử lý sự cố sang chủ động phát hiện và ngăn chặn rủi ro ngay trong quá trình phát triển hệ thống.
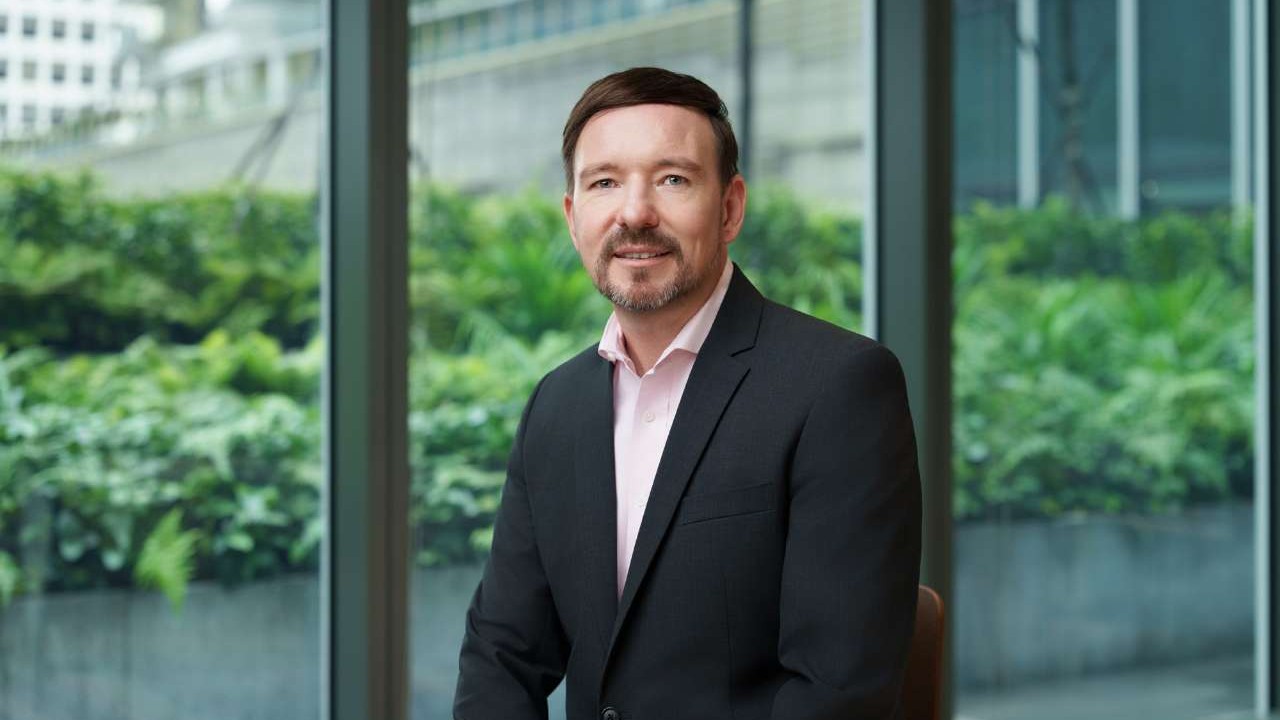
Tại buổi họp báo về an ninh bảo mật khu vực ASEAN do Amazon Web Services (AWS) tổ chức, ông Bryce Boland, Giám đốc Kiến trúc Giải pháp Bảo mật khu vực châu Á – Thái Bình Dương, Nhật Bản và Trung Quốc (APJC) của AWS, cho biết AI đang làm thay đổi đáng kể tốc độ và quy mô của các cuộc tấn công mạng.
Dẫn nghiên cứu của IBM, ông Boland cho biết khoảng 13% tổ chức sử dụng AI từng gặp sự cố hoặc vi phạm an ninh. Theo số liệu được trình bày tại sự kiện, các doanh nghiệp dành khoảng 10-12% ngân sách AI cho bảo mật. Tuy nhiên, ông cho rằng đầu tư vào công cụ phòng thủ sẽ khó phát huy hiệu quả nếu doanh nghiệp chưa xác định đúng những điểm yếu cốt lõi trong hệ thống.
Một thay đổi đáng chú ý là thời gian từ khi lỗ hổng bảo mật xuất hiện đến khi bị khai thác. Theo số liệu được ông Boland dẫn tại sự kiện, khoảng thời gian này từng ở mức trung bình 2,3 năm vào năm 2018, nhưng hiện có thể rút xuống còn khoảng 10 giờ.
Số lượng lỗ hổng được công bố cũng gia tăng. Bài trình bày tại sự kiện đề cập khoảng 48.000 lỗ hổng bảo mật phổ biến (CVE) trong năm trước, tăng 20% so với năm liền kề. Tốc độ công bố được cho là tăng từ khoảng 5.000 CVE mỗi tháng trong quý I lên 10.000 mỗi tháng trong quý III năm nay.
Theo phân tích của AWS, AI tạo lợi thế cho kẻ tấn công trên ba phương diện: quy mô, tốc độ và khả năng tiếp cận. Công nghệ này có thể hỗ trợ rà soát lượng lớn mã nguồn, phát hiện nhiều điểm yếu cùng lúc, liên kết các lỗ hổng thành chuỗi khai thác và tự động hóa một số công đoạn vốn đòi hỏi nhiều kỹ năng chuyên môn.
Trong khi đó, nếu vẫn dựa chủ yếu vào chu kỳ rà soát và vá lỗi định kỳ hàng tháng, doanh nghiệp có nguy cơ không xử lý kịp các lỗ hổng bị khai thác nhanh chóng. Điều này đặt ra yêu cầu rút ngắn thời gian phát hiện, đánh giá và khắc phục điểm yếu trong toàn bộ vòng đời phát triển phần mềm.
Bên cạnh tốc độ tấn công, AWS cho rằng một trong những rủi ro quan trọng của hệ thống AI nằm ở cách quản lý danh tính và quyền truy cập. Theo số liệu được nêu tại sự kiện, 97% sự cố vi phạm an ninh liên quan đến AI xuất phát từ điểm yếu trong kiểm soát quyền truy cập. Con số này cần được hiểu trong phạm vi dữ liệu và phương pháp thống kê mà đơn vị đưa ra.
Khi các tác nhân AI có thể tự thực hiện giao dịch, truy cập dữ liệu hoặc tương tác với khách hàng, việc cấp quyền quá rộng có thể khiến một sai sót kỹ thuật dẫn đến hậu quả trực tiếp đối với hoạt động kinh doanh. Vì vậy, doanh nghiệp cần giới hạn quyền của mỗi tác nhân theo đúng nhiệm vụ, thay vì mặc định cho phép hệ thống truy cập mọi tài nguyên cần thiết.
AWS đề xuất áp dụng mô hình trách nhiệm chia sẻ trong bảo mật đám mây: nhà cung cấp chịu trách nhiệm bảo vệ hạ tầng nền tảng, trong khi doanh nghiệp phải quản lý cấu hình, dữ liệu và quyền hạn của các ứng dụng vận hành trên đó.
Với những hệ thống AI có khả năng tự chủ, các nguyên tắc được nhấn mạnh gồm không mặc định tin tưởng tác nhân, chỉ cấp quyền tối thiểu cần thiết, ghi lại hoạt động để phục vụ giám sát và duy trì sự tham gia của con người đối với các quyết định quan trọng hoặc có rủi ro cao.
Để đối phó với các cuộc tấn công được tự động hóa bằng AI, AWS cho rằng doanh nghiệp cũng cần sử dụng công nghệ này trong hoạt động phòng thủ. Thay vì chỉ phát hiện và xử lý sự cố sau khi hệ thống đi vào vận hành, các biện pháp bảo mật nên được triển khai ngay từ khâu thiết kế, đánh giá kiến trúc và kiểm tra mã nguồn.
Tại sự kiện, AWS giới thiệu giải pháp Continuum với khả năng hỗ trợ tự động hóa nhiều công đoạn đánh giá an ninh, gồm mô hình hóa mối đe dọa, đánh giá thiết kế, rà soát mã nguồn và kiểm thử xâm nhập. Cách tiếp cận này mô phỏng sự phối hợp giữa các vai trò chuyên môn như phân tích nguy cơ, kiểm thử tìm điểm yếu và đề xuất phương án khắc phục.
Theo các số liệu được trình bày, công ty bảo mật HENNGE tại Nhật Bản đã rút ngắn thời gian kiểm thử xâm nhập từ nhiều tuần xuống còn vài giờ. LG CNS cũng ghi nhận thời gian kiểm thử giảm 40% và chi phí giảm 30% khi kết hợp tác nhân AI với xác minh của chuyên gia. Trong quy trình tự động hóa cao hơn, thời gian xử lý được cho là giảm tới 80%, còn chi phí giảm 70%.
Những kết quả này cho thấy tiềm năng của AI trong việc tăng tốc hoạt động kiểm thử bảo mật. Tuy nhiên, hiệu quả thực tế còn phụ thuộc vào phạm vi thử nghiệm, chất lượng dữ liệu đầu vào và khả năng chuyên gia xác minh các phát hiện của hệ thống.
Ông Boland nhấn mạnh bảo mật không thể chỉ là trách nhiệm riêng của bộ phận an ninh mạng hay công nghệ thông tin. Khi AI được đưa vào nhiều khâu vận hành, lập trình viên, quản lý sản phẩm và lãnh đạo doanh nghiệp đều cần tham gia kiểm soát rủi ro. Công cụ tự động có thể hỗ trợ phát hiện và xử lý điểm yếu nhanh hơn, nhưng hiệu quả lâu dài vẫn phụ thuộc vào cách tổ chức phân quyền, giám sát và xây dựng văn hóa bảo mật.